업무 메신저로 전달되는 파일과 링크를 매일 열어보시는 분들이 많으실 겁니다. 익숙한 동료의 이름으로 도착한 메시지라도 한 번 더 살펴보는 습관이 중요해진 요즘입니다. 오늘은 그 작은 습관을 어떻게 만들면 좋을지 차근차근 함께 살펴보겠습니다.
사내 메신저는 업무 속도를 높여주지만, 그만큼 공격자들이 노리기 좋은 통로이기도 합니다. 실제로 업무 관계에서 신뢰가 쌓여 있다는 점을 악용해 가짜 링크를 보내는 사례가 꾸준히 보고되고 있습니다. 2026년 현재에도 이런 수법은 점점 정교해지고 있어 기본 원칙을 익혀두는 것이 무엇보다 중요합니다.
업무용 메신저 피싱 링크 구별법: 놓치면 안 되는 필수 습관 4가지
30초 핵심 요약 (Key Takeaways)
- 도메인 철자 확인, 단축 URL 미리보기, 별도 채널 재확인, 2단계 인증 점검이라는 네 가지 습관이 피싱 링크 방어의 핵심입니다.
- 보안 담당자가 제공하는 내부 공지 채널과 브라우저의 안전 경고 기능을 함께 활용하면 실수를 크게 줄일 수 있습니다.
- 이 습관들을 꾸준히 실천하면 계정 탈취와 정보 유출 위험을 낮추고 업무 신뢰도를 지킬 수 있습니다.
목차
의심스러운 링크를 식별하는 기본 습관
도메인 주소의 철자와 구조를 꼼꼼히 확인하는 습관
피싱 링크는 대부분 실제 사이트와 거의 똑같아 보이는 주소를 사용합니다. 한두 글자만 다른 도메인이 대표적인 수법입니다. 도메인의 철자 하나가 다르다면 로그인 화면이 아무리 정상처럼 보여도 가짜 사이트일 가능성이 높습니다.
예를 들어 company.com 대신 c0mpany.com이나 company-login.net 같은 주소가 섞여 있을 수 있습니다. 주소창의 도메인 부분, 즉 마지막 슬래시 이전의 핵심 이름을 천천히 읽어보는 것이 좋습니다.
특히 하이픈이 추가되었거나 철자 순서가 바뀐 경우, 로그인 화면이 정상처럼 보여도 입력을 멈추는 것이 안전합니다.
- 링크의 도메인 이름을 공식 주소와 한 글자씩 비교했는가?
- 하이픈, 숫자 대체 문자(0, 1 등)가 섞여 있지 않은가?
도메인 주소의 철자와 구조를 꼼꼼히 확인하는 습관
단축 URL은 클릭 전에 미리보기로 확인하는 습관
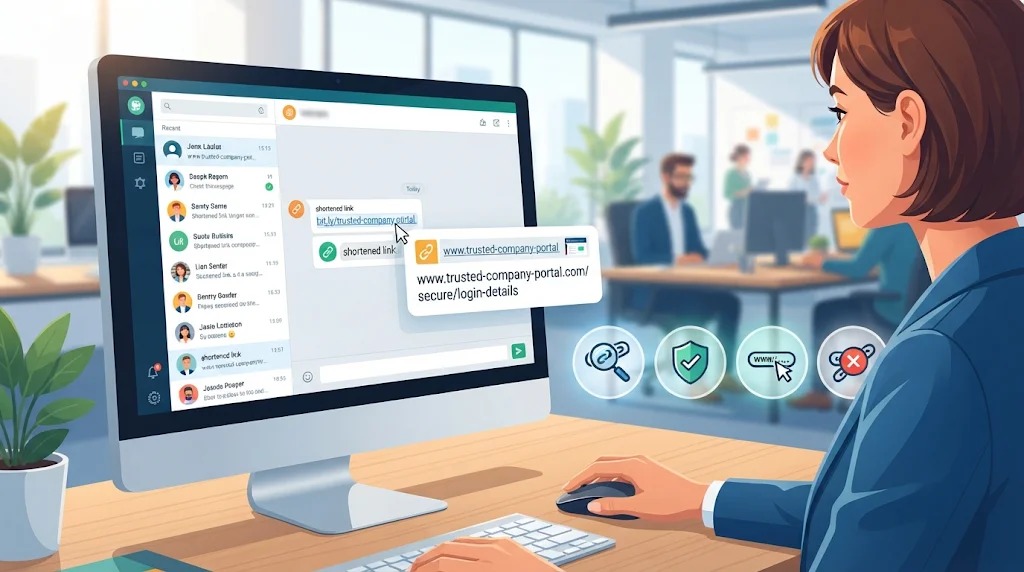
단축 URL은 긴 주소를 짧게 줄여 주는 편리한 도구이지만, 실제 목적지를 숨기기 쉽다는 단점이 있습니다. 메신저에서 받은 짧은 링크는 특히 주의가 필요합니다. 짧은 링크는 목적지를 가리기 때문에, 클릭 전에 미리보기로 실제 주소를 확인하는 습관이 필요합니다.
클릭하기 전에 단축 URL 미리보기 기능을 이용하면 연결될 주소를 먼저 확인할 수 있습니다. 미리보기를 지원하지 않는 서비스라면 링크를 길게 누르거나 마우스를 올려 주소를 확인해 보세요.
확인이 어렵다면 발신자에게 다른 채널로 직접 물어보는 것이 가장 확실한 방법입니다.
- 단축 URL의 실제 목적지를 미리보기로 확인했는가?
- 업무와 무관한 단축 링크라면 클릭을 보류했는가?
단축 URL은 클릭 전에 미리보기로 확인하는 습관
발신자와 접속 과정을 검증하는 실천 습관
메시지 발신자의 신원을 별도 채널로 재확인하는 습관
메시지 발신자가 실제 동료나 상사라고 해도 계정이 탈취되었다면 가짜 메시지가 도착할 수 있습니다. 그래서 중요한 요청일수록 메신저가 아닌 다른 채널로 확인하는 것이 좋습니다. 중요한 요청은 메신저가 아닌 별도 채널로 한 번 더 확인하는 것이 가장 확실한 방어 방법입니다.
전화나 사내 메일, 대면 대화처럼 메신저와 분리된 경로를 활용하면 공격자가 가로채기 어렵습니다. 특히 송금, 자료 공유, 비밀번호 변경과 관련된 요청은 반드시 재확인하세요.
이 과정이 번거롭게 느껴질 수 있지만, 몇 분의 확인이 큰 사고를 막는 가장 확실한 보험이 됩니다.
- 요청 내용을 전화나 대면으로 재확인했는가?
- 긴급하다는 표현에 서두르지 않고 절차를 지켰는가?
로그인 요청 시 2단계 인증과 보안 연결 여부를 점검하는 습관
링크를 통해 로그인 화면이 나타났다면, 입력 전에 접속 과정을 한 번 더 점검해야 합니다. 주소창에 자물쇠 표시가 있는지, 보안 연결이 적용되어 있는지 확인하는 것이 기본입니다. 2단계 인증과 보안 연결 확인은 비밀번호가 새어 나가도 계정을 지켜주는 마지막 방어선입니다.
2단계 인증을 설정해 두면 비밀번호가 유출되어도 추가 인증 단계에서 무단 접속을 막을 수 있습니다. 인증 요청이 예상치 못하게 자주 뜬다면 이미 누군가 접근을 시도한 신호일 수 있습니다.
원치 않는 인증 승인 요청은 절대 승인하지 말고, 즉시 보안 담당 부서에 알리는 것이 바람직합니다.
- 주소창에 보안 연결(자물쇠) 표시가 있는지 확인했는가?
- 2단계 인증을 설정하고 인증 앱이나 기기를 안전하게 관리하고 있는가?
📊 한눈에 보는 핵심 총정리
💡
업무용 메신저 피싱 링크 구별법: 놓치면 안 되는 필수 습관 4가지
| 구분 | 핵심 요약 | 실천 팁 및 기대 효과 |
|---|---|---|
| 도메인 주소의 철자와 구조를 꼼꼼히 확인하는 습관 | 위장 도메인은 한두 글자 차이로 공식 사이트를 흉내 낸다. | 공식 주소와 한 글자씩 대조하면 가짜 로그인 화면을 걸러낼 수 있다. |
| 단축 URL은 클릭 전에 미리보기로 확인하는 습관 | 단축 링크는 실제 목적지를 숨기기 쉽다. | 미리보기로 목적지를 확인하면 악성 사이트 접속을 예방할 수 있다. |
| 메시지 발신자의 신원을 별도 채널로 재확인하는 습관 | 계정이 탈취되면 동료를 사칭한 요청이 올 수 있다. | 송금이나 보안 변경 요청은 전화로 재확인하면 사고를 크게 줄일 수 있다. |
| 로그인 요청 시 2단계 인증과 보안 연결 여부를 점검하는 습관 | 보안 연결과 2단계 인증은 비밀번호 유출 시에도 계정을 지킨다. | 자물쇠 표시 확인과 2단계 인증 설정으로 무단 접속 위험을 낮출 수 있다. |
※ 본 표는 핵심 내용을 한눈에 비교할 수 있도록 실시간 요약 정리된 데이터입니다.
Q. 메신저로 받은 링크가 공식 링크인지 어떻게 빠르게 판단할 수 있나요?
회사 포털이나 공지에 등록된 공식 주소와 도메인을 비교하는 것이 가장 빠릅니다. 북마크해 둔 공식 사이트로 직접 접속해 같은 기능을 찾는 방법도 안전합니다.
Q. 이미 링크를 클릭하고 정보를 입력했다면 어떻게 해야 하나요?
즉시 해당 계정의 비밀번호를 변경하고, 같은 비밀번호를 쓰는 다른 서비스도 함께 바꿔야 합니다. 이후 보안 담당 부서에 사실을 알려 추가 피해를 막는 것이 중요합니다.
Q. 2단계 인증은 매번 번거로운데 꼭 필요한가요?
번거로움은 있지만 비밀번호가 유출되어도 계정을 지킬 수 있는 가장 효과적인 장치입니다. 업무 계정이라면 가능한 한 반드시 설정해 두시는 것을 권장합니다.
피싱 링크는 결국 서두르는 순간을 노립니다. 도메인을 확인하고, 미리보기로 점검하고, 중요한 요청은 한 번 더 재확인하는 작은 습관이 여러분의 업무 계정을 지켜 줄 것입니다. 오늘 소개한 네 가지 습관부터 차근차근 시작해 보시기 바랍니다.