공유기는 집과 사무실의 인터넷 관문이지만, 평소에는 존재조차 잊기 쉬운 장비입니다. 그래서 보안 설정을 한 번도 손대지 않은 채 사용하는 경우가 많습니다. 오늘은 공유기 해킹을 막기 위해 꼭 점검해야 할 와이파이 보안 설정 4가지를 차근차근 정리해 드리겠습니다.
가정과 사무실에서 사용하는 와이파이는 외부 사람이 무단으로 접속하기 쉬운 환경에 놓여 있습니다. 공유기 공장 초기 설정에 머물러 있다면 주변 사람이 내 인터넷을 몰래 사용하거나, 공유기에 저장된 개인 정보가 노출될 위험이 생깁니다. 공유기 보안은 어렵고 복잡한 기술이 아니라, 몇 가지 메뉴를 정확히 바꾸는 것만으로도 위험을 크게 낮출 수 있습니다.
공유기 해킹을 막는 와이파이 보안 필수 설정 4가지
30초 핵심 요약 (Key Takeaways)
- 가장 중요한 실천법은 WPA3 또는 WPA2-AES 암호화를 적용하고, 공격에 취약한 WPS 기능을 끄는 것입니다.
- 관리자 계정 정보를 초기값에서 바꾸고 외부에서 공유기 설정에 접속하는 원격 관리를 차단하는 과정을 반드시 거쳐야 합니다.
- 펌웨어를 최신 상태로 유지하고 게스트 네트워크를 분리하면 해킹 시도에 대한 방어력이 높아져 안정적인 인터넷 환경을 얻을 수 있습니다.
목차
무선 네트워크 암호화와 접근 차단을 위한 핵심 설정
WPA3 또는 WPA2-AES 암호화 방식 적용
와이파이 비밀번호를 안전하게 지키는 첫걸음은 암호화 방식을 확인하는 것입니다. 암호화는 주고받는 데이터를 외부인이 읽지 못하도록 뒤섞는 잠금장치와 같습니다. WEP와 WPA-TKIP을 버리고 WPA3 또는 WPA2-AES 암호화를 적용하는 것이 와이파이 보안의 출발점입니다.
현재 권장되는 방식은 WPA3이며, WPA3를 지원하지 않는 기기라면 WPA2-AES를 선택하는 것이 안전합니다. 구형 방식인 WEP나 WPA-TKIP은 해킹 도구로 쉽게 뚫리므로 반드시 피해야 합니다.
비밀번호는 영문 대소문자, 숫자, 특수문자를 섞어 12자 이상으로 만드는 것이 좋습니다. 가족의 생일이나 전화번호처럼 추측하기 쉬운 정보는 사용하지 않는 것이 바람직합니다.
- 무선 보안 방식이 WPA3 또는 WPA2-AES로 설정되어 있는지 확인하기
- 와이파이 비밀번호를 12자 이상의 복합 문자로 변경하기
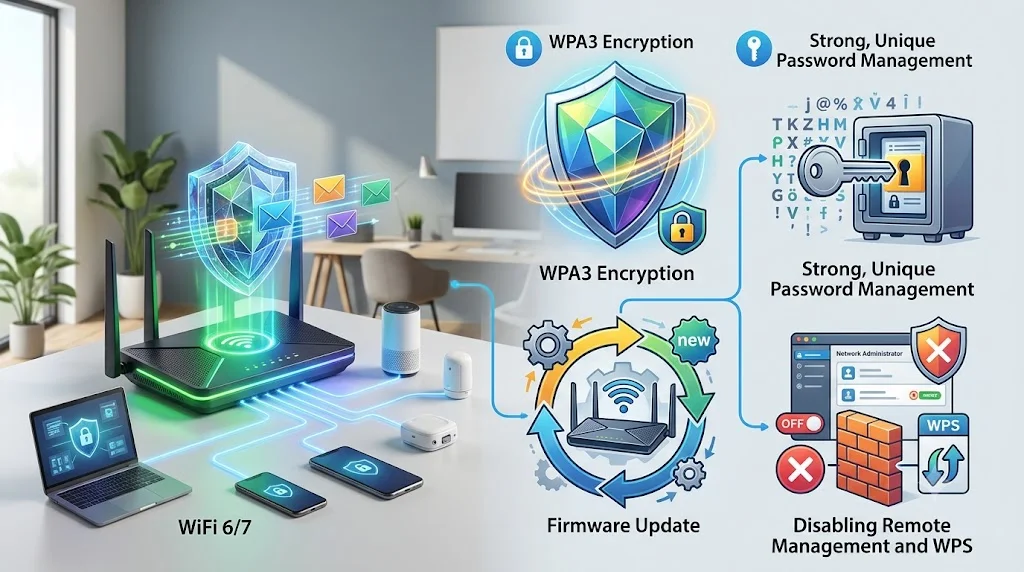
WPA3 또는 WPA2-AES 암호화 방식 적용
WPS 기능 비활성화로 무단 접속 차단
WPS는 비밀번호를 입력하지 않고 버튼만 눌러 기기를 간편하게 연결하는 기능입니다. 편리하지만 PIN 번호를 무작위로 맞혀 침입하는 공격에 취약한 기능입니다. WPS 기능은 편의성보다 침입 위험이 크므로 사용하지 않을 때 반드시 비활성화해야 합니다.
특히 PIN 방식은 짧은 숫자 조합이라 공격 도구로 몇 시간 안에 뚫릴 수 있습니다. 기기 연결을 자주 하지 않는다면 WPS 기능을 끄는 편이 훨씬 안전합니다.
WPS를 끈 뒤에도 기기 연결은 비밀번호 입력 방식으로 충분히 진행할 수 있습니다. 불편함은 잠시뿐이며 보안 효과는 확실합니다.
- 공유기 무선 설정에서 WPS 기능이 꺼져 있는지 확인하기
- 새 기기 연결은 와이파이 비밀번호 직접 입력 방식으로 진행하기
WPS 기능 비활성화로 무단 접속 차단
관리자 권한 보호와 장비 최신 상태 유지
관리자 페이지 기본 계정 정보 변경 및 원격 관리 차단
공유기 관리자 페이지는 인터넷 설정을 바꿀 수 있는 최고 권한의 공간입니다. 제조사가 정한 기본 아이디와 비밀번호를 그대로 쓰면 누구든 쉽게 접속할 수 있습니다. 관리자 기본 계정을 바꾸고 원격 관리를 끄는 것만으로도 외부 침입 경로의 대부분을 막을 수 있습니다.
관리자 계정은 와이파이 비밀번호와 별도로 반드시 변경해야 합니다. 새 비밀번호는 다른 사이트와 겹치지 않는 조합으로 설정하고 안전한 곳에 기록해 두는 것이 좋습니다.
또한 외부 인터넷에서 공유기 관리 페이지에 접속하는 원격 관리 기능은 꺼 두어야 합니다. 이 기능이 켜져 있으면 전 세계 어디서든 공격자가 로그인을 시도할 수 있습니다.
- 관리자 아이디와 비밀번호를 초기값에서 변경했는지 확인하기
- 원격 관리 기능이 꺼져 있는지 점검하기
펌웨어 최신 업데이트와 게스트 네트워크 분리
펌웨어는 공유기를 움직이는 내부 프로그램입니다. 제조사는 보안 취약점이 발견될 때마다 펌웨어를 수정하여 배포하므로, 이를 설치하지 않으면 알려진 공격에 그대로 노출됩니다. 펌웨어를 최신으로 유지하고 게스트 네트워크를 분리하면 내부 자산을 지키는 가장 효율적인 방어막이 완성됩니다.
공유기 관리 화면의 펌웨어 업데이트 메뉴에서 최신 버전 여부를 월 1회 정도 확인하는 습관을 들이면 좋습니다. 자동 업데이트 기능이 있다면 반드시 켜 두십시오.
게스트 네트워크는 방문객이 쓰는 별도의 와이파이입니다. 이를 분리해 두면 손님 기기가 감염되어도 집 안의 컴퓨터, 저장장치, 스마트 기기에는 접근할 수 없어 피해를 줄일 수 있습니다.
- 공유기 펌웨어가 최신 버전인지 월 1회 확인하기
- 방문객용 게스트 네트워크를 별도로 만들고 내부 기기 접근을 차단하기
📊 한눈에 보는 핵심 총정리
💡
공유기 해킹을 막는 와이파이 보안 필수 설정 4가지
| 구분 | 핵심 요약 | 실천 팁 및 기대 효과 |
|---|---|---|
| WPA3 또는 WPA2-AES 암호화 방식 적용 | 데이터를 외부에서 읽지 못하도록 최신 암호화 방식을 지정합니다. | 12자 이상 복합 비밀번호로 바꾸면 무단 접속 시도를 크게 줄일 수 있습니다. |
| WPS 기능 비활성화로 무단 접속 차단 | PIN 방식의 취약점을 노리는 침입 경로를 원천적으로 닫습니다. | 사용하지 않을 때 WPS를 끄면 해킹 시도에 대한 취약점이 사라집니다. |
| 관리자 페이지 기본 계정 정보 변경 및 원격 관리 차단 | 공유기 최고 권한의 기본 계정을 바꾸고 외부 접속 경로를 막습니다. | 초기 계정을 변경하고 원격 관리를 끄면 외부 공격자의 로그인 시도를 차단할 수 있습니다. |
| 펌웨어 최신 업데이트와 게스트 네트워크 분리 | 보안 취약점을 제조사 패치로 보완하고 손님 기기와 내부 기기를 분리합니다. | 월 1회 펌웨어 확인과 게스트 망 분리로 감염 피해 확산을 막을 수 있습니다. |
※ 본 표는 핵심 내용을 한눈에 비교할 수 있도록 실시간 요약 정리된 데이터입니다.
Q. 공유기 비밀번호를 바꿨는데도 낯선 기기가 접속해 있다면 어떻게 해야 하나요?
먼저 공유기 관리 화면의 연결 기기 목록에서 낯선 기기를 확인하고 차단해야 합니다. 이후 와이파이 비밀번호와 관리자 계정을 모두 새로 설정하고 펌웨어를 최신 상태로 업데이트하는 것이 바람직합니다.
Q. WPA3를 지원하지 않는 오래된 기기도 연결할 수 있나요?
WPA3를 지원하지 않는 기기는 WPA2-AES 방식으로 연결하면 대부분 문제없이 사용할 수 있습니다. WPA3 전용 설정은 호환성 문제를 일으킬 수 있으므로 혼합 모드를 활용하는 것도 방법입니다.
Q. 공유기 설정을 직접 바꾸기 어렵다면 어떤 방법이 있나요?
통신사 고객센터나 공식 홈페이지의 공유기 설정 안내를 참고하면 메뉴 위치를 쉽게 찾을 수 있습니다. 설정이 어렵다면 전문 기사나 서비스 센터의 도움을 받아 보안 점검을 받는 것도 좋은 선택입니다.
공유기 보안은 한 번 설정해 두면 오랫동안 집과 사무실의 인터넷을 지켜 주는 든든한 울타리가 됩니다. 오늘 소개한 암호화, WPS 차단, 관리자 계정 변경, 펌웨어 업데이트 네 가지를 차례대로 점검해 보시기 바랍니다. 작은 설정 하나가 큰 피해를 막는 시작점이 될 것입니다.